Domain mikrowellenerwärmung.de kaufen?
Wir ziehen mit dem Projekt
mikrowellenerwärmung.de um.
Sind Sie am Kauf der Domain
mikrowellenerwärmung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mikrowellenerwärmung.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
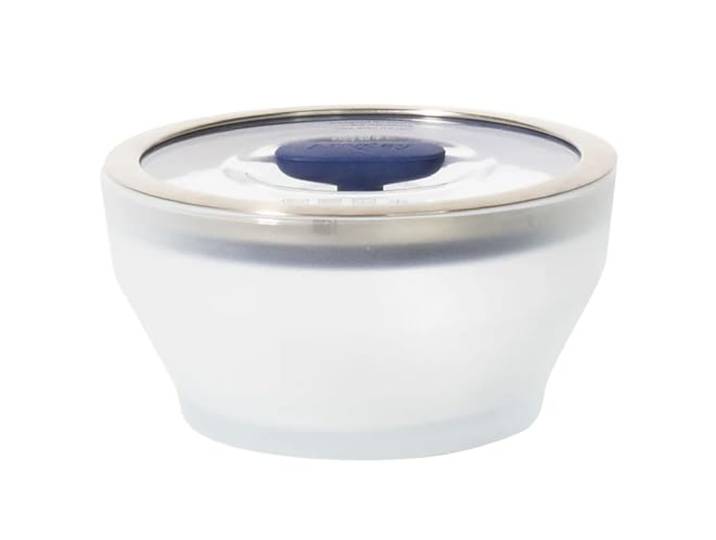
Anyday 4-Tasse Mikrowelle Kochgeschirr Glasbehälter mit Deckel (Heidelbeere Plastic-Free Deep Food Storage, Stapelbare Luftdichte Dampfgarer, Belüfteter Deckel, Mikrowelle Sicher ErwärmungAnyday 4-Tasse Mikrowelle Kochgeschirr Glasbehälter mit Deckel (Heidelbeere Plastic-Free Deep Food Storage, Stapelbare Luftdichte Dampfgarer, Belüfteter Deckel, Mikrowelle Sicher Erwärmung. WAS IST EIN ALLTAGES GERÄT Anyday mikrowellengeeignete Schüsseln sind zum Kochen von Lebensmitteln in der Mikrowelle konzipiert. Sie sind aus stabilem, mattiertem Borosilikatglas, um nahtlos von der Mikrowelle über den Tisch in die Spülmaschine zu passen. Der Glasdeckel mit Silikonrand hält den Dampf beim Kochen in der Schüssel, was zu köstlichen, gleichmäßig gekochten Speisen führt Glasdeckel mit Silikonrand – Erleben Sie gleichmäßiges und feuchtes Kochen mit der Silikondichtung, die Dampf fachmännisch einschließt, während der Silikonknopf effektiv die präzise Dampfmenge entlüftet, um Druckaufbau zu verhindern. Nach dem Kochen drücken Sie einfach den Knopf nach unten, um eine einfache Stapelbarkeit des Anyday-Kochgeschirr-Sets in Ihrem Schrank oder Kühlschrank zu ermöglichen, während eine luftdichte und auslaufsichere Abdichtung erhalten bleibt. Weniger Geschirr – Die vielseitigen mikrowellengeeigneten Schüsseln von Anyday sind die ideale Lösung für Personen, die minimales Spülen bevorzugen. Unsere Schüsseln sind sorgfältig verarbeitet, um als praktisches All-in-One-Werkzeug zu dienen, als Dampfgarer, mikrowellenfeste Rührschüssel, elegante Glas-Servierschale und praktischer Lebensmittelbehälter. Insbesondere kann die Anyday-Teller sogar sicher in der Spülmaschine gewaschen werden. International products have separate terms, are sold from abroad and may differ from local products, including fit, age ratings, and language of product, labeling or instructions. Farbe:Frosted - Blaubeere93,21 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
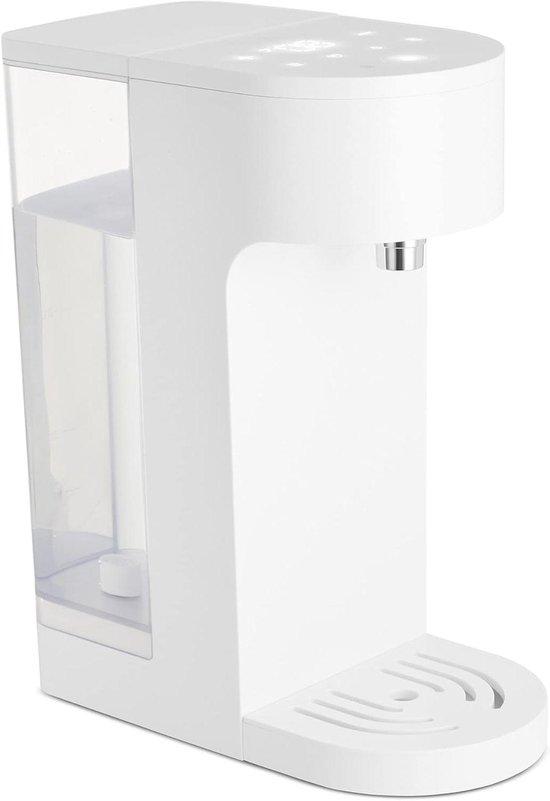
Direkter Warmwasserhahn - Wasserkochergerät - Schnelle Zubereitung von Getränken - Insta-Heat-Technologie - 4 Liter - WeißGenießen Sie sofort heißes Wasser mit perfekter Temperatur dank dieses stilvollen Dispensers. Verabschieden Sie sich von der endlosen Wartezeit auf den Wasserkocher und dem unnötigen Energieverbrauch durch das Erhitzen von zu viel Wasser. Dieser Dispenser wurde entwickelt, um Ihren unmittelbaren Bedarf zu decken und macht die Zubereitung Ihrer Lieblingsgetränke einfacher und effizienter als je zuvor. Dank der innovativen Insta-Heat-Technologie wird das Wasser innerhalb weniger Sekunden auf die von Ihnen gewünschte Temperatur gebracht. Das moderne LED-Touchscreen-Display, elegant unter dem Bedienfeld versteckt, bietet eine intuitive Steuerung von Temperatur, Volumen und Dosierung. Dank der "Steady Stream"-Technologie wird das Spritzen von Wasser minimiert, was eine sichere und saubere Arbeitsumgebung schafft, sowohl zu Hause als auch im Büro. Der Dispenser ist ideal zum Zubereiten von Tee, Kaffee, Suppe oder anderen warmen Getränken, wobei Sie nur die exakte Wassermenge erhitzen, die Si348,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Newport, Cal: Slow Productivity - Effizienz ohne ÜberlastungSlow Productivity - Effizienz ohne Überlastung , Die vergessene Kunst, ohne Burn-out zu arbeiten , Ölablassschrauben, Öleinfüllverschluss & Messstäbe > Motoren & Motorteile , Erscheinungsjahr: 20240521, Produktform: Leinen, Autoren: Newport, Cal, Übersetzung: Wegberg, Jordan, Seitenzahl/Blattzahl: 224, Keyword: Brun-out; Business; Effizienz; Entspannung; Erschöpfung; Galileo; Gelassenheit; Jane Austen; Konzentration; Leistung; Newton; Philosophie; Pragmatismus; Produktivität; Qualität; Resilienz; Ruhe; Stress; Überforderung, Fachschema: Beruf / Karriere~Karriere, Fachkategorie: Psychologie, Warengruppe: HC/Briefe, Bewerbungen, Wiss. Arbeiten, Rhetorik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 218, Breite: 153, Höhe: 22, Gewicht: 342, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann die Fernsteuerbarkeit von Geräten in den Bereichen Technologie, Industrie und Haushalt die Effizienz und Bequemlichkeit verbessern?
Die Fernsteuerbarkeit von Geräten ermöglicht es, sie von überall aus zu überwachen und zu steuern, was die Effizienz erhöht, da keine physische Anwesenheit erforderlich ist. Dies kann Zeit sparen und die Produktivität steigern, da Wartungsarbeiten und Einstellungen schnell und einfach durchgeführt werden können. Darüber hinaus kann die Fernsteuerbarkeit von Geräten die Bequemlichkeit verbessern, da Benutzer die Kontrolle über ihre Geräte haben, ohne ihren aktuellen Standort verlassen zu müssen. Dies kann auch dazu beitragen, den Energieverbrauch zu optimieren und die Betriebskosten zu senken. **
-
Welche elektronischen Haushaltswaren sind für die Effizienz und Bequemlichkeit im Haushalt unverzichtbar?
Unverzichtbar sind elektronische Haushaltswaren wie Waschmaschine, Geschirrspüler und Staubsauger, um Zeit und Energie zu sparen. Zudem sind Küchengeräte wie Mixer, Kaffeemaschine und Wasserkocher für die Zubereitung von Speisen und Getränken wichtig. Smarte Geräte wie Thermostate und Beleuchtungssysteme können zudem die Energieeffizienz im Haushalt steigern. **


Wie wärme ich Teigtaschen in der Mikrowelle auf?
Um Teigtaschen in der Mikrowelle aufzuwärmen, legen Sie sie auf einen mikrowellengeeigneten Teller und bedecken Sie sie leicht mit einem Mikrowellenhaube oder einem Papiertuch, um das Austrocknen zu verhindern. Erhitzen Sie die Teigtaschen dann in Intervallen von 30 Sekunden bis sie heiß sind. Stellen Sie sicher, dass Sie die Teigtaschen während des Aufwärmens regelmäßig überprüfen, um ein Überhitzen zu vermeiden. **
Wie wärme ich Champignons in der Mikrowelle auf?
Um Champignons in der Mikrowelle aufzuwärmen, wasche sie zuerst gründlich und schneide sie in Scheiben oder Würfel. Gib die Champignons in eine mikrowellengeeignete Schüssel und bedecke sie mit einem mikrowellengeeigneten Deckel oder einer mikrowellengeeigneten Abdeckung. Erwärme die Champignons in der Mikrowelle bei mittlerer bis hoher Leistung für etwa 1-2 Minuten, bis sie heiß sind. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Anyday 4-Tasse Mikrowelle Kochgeschirr Glasbehälter mit Deckel (Heidelbeere Plastic-Free Deep Food Storage, Stapelbare Luftdichte Dampfgarer, Belüfteter Deckel, Mikrowelle Sicher ErwärmungAnyday 4-Tasse Mikrowelle Kochgeschirr Glasbehälter mit Deckel (Heidelbeere Plastic-Free Deep Food Storage, Stapelbare Luftdichte Dampfgarer, Belüfteter Deckel, Mikrowelle Sicher Erwärmung. WAS IST EIN ALLTAGES GERÄT Anyday mikrowellengeeignete Schüsseln sind zum Kochen von Lebensmitteln in der Mikrowelle konzipiert. Sie sind aus stabilem, mattiertem Borosilikatglas, um nahtlos von der Mikrowelle über den Tisch in die Spülmaschine zu passen. Der Glasdeckel mit Silikonrand hält den Dampf beim Kochen in der Schüssel, was zu köstlichen, gleichmäßig gekochten Speisen führt Glasdeckel mit Silikonrand – Erleben Sie gleichmäßiges und feuchtes Kochen mit der Silikondichtung, die Dampf fachmännisch einschließt, während der Silikonknopf effektiv die präzise Dampfmenge entlüftet, um Druckaufbau zu verhindern. Nach dem Kochen drücken Sie einfach den Knopf nach unten, um eine einfache Stapelbarkeit des Anyday-Kochgeschirr-Sets in Ihrem Schrank oder Kühlschrank zu ermöglichen, während eine luftdichte und auslaufsichere Abdichtung erhalten bleibt. Weniger Geschirr – Die vielseitigen mikrowellengeeigneten Schüsseln von Anyday sind die ideale Lösung für Personen, die minimales Spülen bevorzugen. Unsere Schüsseln sind sorgfältig verarbeitet, um als praktisches All-in-One-Werkzeug zu dienen, als Dampfgarer, mikrowellenfeste Rührschüssel, elegante Glas-Servierschale und praktischer Lebensmittelbehälter. Insbesondere kann die Anyday-Teller sogar sicher in der Spülmaschine gewaschen werden. International products have separate terms, are sold from abroad and may differ from local products, including fit, age ratings, and language of product, labeling or instructions. Farbe:Frosted - Blaubeere93,21 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Direkter Warmwasserhahn - Wasserkochergerät - Schnelle Zubereitung von Getränken - Insta-Heat-Technologie - 4 Liter - WeißGenießen Sie sofort heißes Wasser mit perfekter Temperatur dank dieses stilvollen Dispensers. Verabschieden Sie sich von der endlosen Wartezeit auf den Wasserkocher und dem unnötigen Energieverbrauch durch das Erhitzen von zu viel Wasser. Dieser Dispenser wurde entwickelt, um Ihren unmittelbaren Bedarf zu decken und macht die Zubereitung Ihrer Lieblingsgetränke einfacher und effizienter als je zuvor. Dank der innovativen Insta-Heat-Technologie wird das Wasser innerhalb weniger Sekunden auf die von Ihnen gewünschte Temperatur gebracht. Das moderne LED-Touchscreen-Display, elegant unter dem Bedienfeld versteckt, bietet eine intuitive Steuerung von Temperatur, Volumen und Dosierung. Dank der "Steady Stream"-Technologie wird das Spritzen von Wasser minimiert, was eine sichere und saubere Arbeitsumgebung schafft, sowohl zu Hause als auch im Büro. Der Dispenser ist ideal zum Zubereiten von Tee, Kaffee, Suppe oder anderen warmen Getränken, wobei Sie nur die exakte Wassermenge erhitzen, die Si348,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Newport, Cal: Slow Productivity - Effizienz ohne ÜberlastungSlow Productivity - Effizienz ohne Überlastung , Die vergessene Kunst, ohne Burn-out zu arbeiten , Ölablassschrauben, Öleinfüllverschluss & Messstäbe > Motoren & Motorteile , Erscheinungsjahr: 20240521, Produktform: Leinen, Autoren: Newport, Cal, Übersetzung: Wegberg, Jordan, Seitenzahl/Blattzahl: 224, Keyword: Brun-out; Business; Effizienz; Entspannung; Erschöpfung; Galileo; Gelassenheit; Jane Austen; Konzentration; Leistung; Newton; Philosophie; Pragmatismus; Produktivität; Qualität; Resilienz; Ruhe; Stress; Überforderung, Fachschema: Beruf / Karriere~Karriere, Fachkategorie: Psychologie, Warengruppe: HC/Briefe, Bewerbungen, Wiss. Arbeiten, Rhetorik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 218, Breite: 153, Höhe: 22, Gewicht: 342, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Fernsteuerbarkeit von Geräten in den Bereichen Technologie, Industrie und Haushalt die Effizienz und Bequemlichkeit verbessern?
Die Fernsteuerbarkeit von Geräten ermöglicht es, sie von überall aus zu überwachen und zu steuern, was die Effizienz erhöht, da keine physische Anwesenheit erforderlich ist. Dies kann Zeit sparen und die Produktivität steigern, da Wartungsarbeiten und Einstellungen schnell und einfach durchgeführt werden können. Darüber hinaus kann die Fernsteuerbarkeit von Geräten die Bequemlichkeit verbessern, da Benutzer die Kontrolle über ihre Geräte haben, ohne ihren aktuellen Standort verlassen zu müssen. Dies kann auch dazu beitragen, den Energieverbrauch zu optimieren und die Betriebskosten zu senken. **
-
Welche elektronischen Haushaltswaren sind für die Effizienz und Bequemlichkeit im Haushalt unverzichtbar?
Unverzichtbar sind elektronische Haushaltswaren wie Waschmaschine, Geschirrspüler und Staubsauger, um Zeit und Energie zu sparen. Zudem sind Küchengeräte wie Mixer, Kaffeemaschine und Wasserkocher für die Zubereitung von Speisen und Getränken wichtig. Smarte Geräte wie Thermostate und Beleuchtungssysteme können zudem die Energieeffizienz im Haushalt steigern. **
-
Wie wärme ich Teigtaschen in der Mikrowelle auf?
Um Teigtaschen in der Mikrowelle aufzuwärmen, legen Sie sie auf einen mikrowellengeeigneten Teller und bedecken Sie sie leicht mit einem Mikrowellenhaube oder einem Papiertuch, um das Austrocknen zu verhindern. Erhitzen Sie die Teigtaschen dann in Intervallen von 30 Sekunden bis sie heiß sind. Stellen Sie sicher, dass Sie die Teigtaschen während des Aufwärmens regelmäßig überprüfen, um ein Überhitzen zu vermeiden. **
-
Wie wärme ich Champignons in der Mikrowelle auf?
Um Champignons in der Mikrowelle aufzuwärmen, wasche sie zuerst gründlich und schneide sie in Scheiben oder Würfel. Gib die Champignons in eine mikrowellengeeignete Schüssel und bedecke sie mit einem mikrowellengeeigneten Deckel oder einer mikrowellengeeigneten Abdeckung. Erwärme die Champignons in der Mikrowelle bei mittlerer bis hoher Leistung für etwa 1-2 Minuten, bis sie heiß sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.